Facebook, siapa sih yang gak kenal sama salah satu media sosial terbesar di dunia ini.

Kali ini Author mau memberi tau bahwa selain nulis 'jejak' di status orang agar tidak tertinggal, kalian juga bisa menyimpan statusnya juga loh.

Bagaimana caranya, simak dibawah.

How to :

1. Pastinya kalian harus cari dulu status orang lain yang akan kalian simpan,

2. Jika sudah menemukannya, kalian klik titik 3 di pojok kanan atas, lalu klik lagi simpan postingan.


4. Kita cari bagian 'Disimpan' di bagian profil, lalu klik 'Disimpan'.


5. Lalu carilah status yang kalian simpan tadi, dan yang pastinya klik.


6. Jika sudah diklik, selamat anda berhasil menyimpan status tersebut dan tidak perlu nulis 'jejak' di status orang lagi hehe.

Spesial thanks :

Facebook - And you :*

Kalian pasti tidak asing lagi kan dengan YOUTUBE.

YouTube adalah sebuah situs web berbagi video yang dibuat oleh tiga mantan karyawan PayPal pada Februari 2005. Situs ini memungkinkan pengguna mengunggah, menonton, dan berbagi video. Perusahaan ini berkantor pusat di San Bruno, California, dan memakai teknologi Adobe Flash Video dan HTML5 untuk menampilkan berbagai macam konten video buatan pengguna, termasuk klip film, klip TV, dan video musik. Selain itu ada pula konten amatir seperti blog video, video orisinal pendek, dan video pendidikan.

Reference : https://id.wikipedia.org/wiki/YouTube

Kali ini kita akan membagikan beberapa channel pilihan yang bagus untuk kalian yang ingin belajar tentang Dunia Hacking. Mari kita simak dibawah.

The shadow brokers

Kalian juga pasti tidak asing kan dengan nama ini, yap mereka merupakan hacker yang terkenal karena suka membeberkan dan menjual belikan Hacking Tools dari NSA kepada masyarakat yang tertarik untuk membelinya. 

Kali ini kita akan memberikan Channel youtube mereka kepada kalian yang tertarik untuk melihatnya.

Blog : Untuk blog nya agak kurang jelas ya, karena banyak yang kw


Hackersploit

HackerSploit adalah perusahaan Cyber ​​Security yang mengkhususkan diri dalam mengamankan / memulihkan situs web yang diretas, pengujian penetrasi aplikasi Web, dan pelatihan Ethical Hacking online. 

Itu merupakan sedikit informasi tentang si Hackersploit.


Null byte

Channel ini berfokus pada video untuk calon Peretas etis, Ilmuwan komputer, dan Komunitas infosec.

Link : https://www.youtube.com/channel/UCgTNupxATBfWmfehv21ym-g/
Blog : https://null-byte.wonderhowto.com/

Codeinstein

Nah kalo yang ini salah satu Channel favorit Author nih setelah The shadow brokers, namanya Codeinstein, selain menyajikan video yang berkualitas dia juga santai dalam berbicara juga kadang-kadang agak ngelawak. 

Blog : Kalau gk salah blognya dijual keknya :"(


Kali linux trick

Yang terakhir ini juga gk kalah keren dari Channel - Channel sebelumnya diatas.
Channel ini menyediakan berbagai tutorial seperti, Penetration testing, Ethical hacking, dll.

Link : https://www.youtube.com/channel/UC60hYrum5MzcVRj5u4EJ5cQ/ 
Blog : Gk tau saya mereka punya blog apa kaga :'v

Okey itu beberapa Channel seputar Dunia Hacking menurut kami Party Hard Crew.
Untuk info lebih lanjut kalian cek saja di Channelnya ya.

Sayonara, bye bye, selamat tinggal, adios!


Untuk yang pernah menonton film Mr.Robot Season 1 mungkin tidak asing dengan kata Rootkit.
Saat itu elliot ditelepon oleh angela karena ada masalah di server E CORP yang disangkanya hanya serangan DDOS (Distributed denial of service) saja. padahal didalam server tersebut telah disusupi oleh sebuah Rootkit.

Ok dibawah sini merupakan penjelasan singkat tentang Rootkit dan bagaimana dia bekerja.

Rootkit :

adalah kumpulan perangkat lunak yang bertujuan untuk menyembunyikan proses, berkas dan data sistem yang sedang berjalan dari sebuah sistem operasi tempat dia bernaung. Rootkit awalnya berupa aplikasi yang tidak berbahaya, tetapi belakangan ini telah banyak digunakan oleh perangkat perusak yang ditujukan untuk membantu penyusup menjaga tindakan mereka yang ke dalam sistem agar tidak terlacak. Rootkit hadir di beragam sistem operasi seperti, Linux, Solaris dan Microsoft Windows. Rootkit ini sering mengubah bagian dari sistem operasi dan juga memasang dirinya sendiri sebagai penggerak atau modul inti.

Kata "rootkit" terdengar di telinga publik bermula pada skandal Sony BMG CD Copy Protection, di mana cakram padat yang dibuat Sony BMG music meletakkan sebuah kit-akar di PC Microsoft Windows pada saat pengguna memutar cakram padat di komputer mereka. Sony sebelumnya tidak memperingatkan kepada pengguna akan hal ini di dalam cakram padat mereka maupun di dalam kemasannya.

 Cara kerja Rootkit :

Rootkit ini bekerja layaknya hantu. Bekerja pada system tanpa diketahui keberadaannya, dan jika rootkit ini menyembunyikan malware, computer kamu bisa diserang tanpa kamu ketahui. Virus Rootkit (berisi malware) sangat sulit dideteksi secara akurat 100% dari program antivirus removal sekalipun. Untuk itu berhati – hatilah saat menancapkan falsdisk yang sudah terinfeksi Rootkit kedalam computer.

Contoh Rootkit :

Application Rootkit

Rootkit ini mampu memodifikasi sebuah kode binary dari sebuah aplikasi secara langsung. Biasanya ditemukan pada virus Trojan untuk menyerang system.

Library Rootki

Rootkit jenis ini menyerang pada library system. Biasanya library ini digunakan oleh programmer untuk mempermudah dalam membuat, maupun mengembangkan aplikasi. Library berekstensi .dll

Kernel Rootkit

Rootkit yang satu ini sangat ganas. Karena Rootkit jenis ini berjalan didalam kernel (modus tidak terproteksi).

Bootloader Rootkit

Berjalan di dalam MBR computer, sehingga Rootkit ini mampu mengendalikan proses Booting dari system opersi komputer.  

Reference :

o https://jagad.id/penjelasan-rootkit-contoh-dan-cara-kerja/
o https://id.wikipedia.org/wiki/Kit-akar

Bissmillah

Exploit Title : SQL Injection in CMS 8webcom
Exploit Author : Ashiyane Digital Security Team
Vendor Homepage :  http://8webcom.com
Google Dork : intext:"Powered By : 8webcom.com" inurl:"?id="
Tested on : Windows 10 => Google Crhome
Vulneable Path : Target/content.php?id=
Date : 2018-06-22

Proof : 

o http://www.gmfb.in/content.php?id=6
o http://www.flowelgtech.com/content.php?id=14
o http://www.ahmedabadzoo.in/content.php?id=14
o http://www.pramaautochappati.in/content.php?id=14
o http://www.gujaratsafety.com/content.php?id=20
o http://www.frpcoolingtower.in/content.php?id=12
o http://www.airkingind.com/content.php?id=19
o http://www.cushahcommercecollege.org/content.php?id=7

Special Thanks :

sir shahroukh

Seperti yang kalian lihat, diatas merupakan Script deface yang di gunakan oleh defacer dengan Codename 'Hantu a.k.a Mikhro'.

Dan sekarang kami akan memberikan Link download, yang pastinya untuk mendownload Script di atas tadi, langsung saja tanpa basa-basi.

Download Link :


Special Thanks :

Hantu a.k.a Mikhro

Halo, kali ini kami dari 'Party Hard Crew's' akan memberikan sebuah Shell backdoor bernama 'Noname Shell' yang diciptakan oleh tim bernama 'Xai Syndicate' hasil recode dari 'IndoXploit'.

Sebelumnya mari kita ketahui apa itu Shell backdoor?

Backdoor?

Backdoor adalah sarana untuk mengakses sistem komputer atau data terenkripsi yang tidak melewati mekanisme keamanan sistem.

Pengembang dapat membuat backdoor sehingga aplikasi atau sistem operasi dapat diakses untuk pemecahan masalah atau tujuan lain. Namun, penyerang sering menggunakan backdoor yang mereka deteksi atau pasang sendiri sebagai bagian dari exploitasi. Dalam beberapa kasus, worm atau virus dirancang untuk memanfaatkan backdoor yang dibuat oleh serangan sebelumnya.

Yap mungkin itu beberapa pengertian backdoor.

Screenshoot :


Ini merupakan tampilan di saat log-in.
Dengan password = zeeblaxx


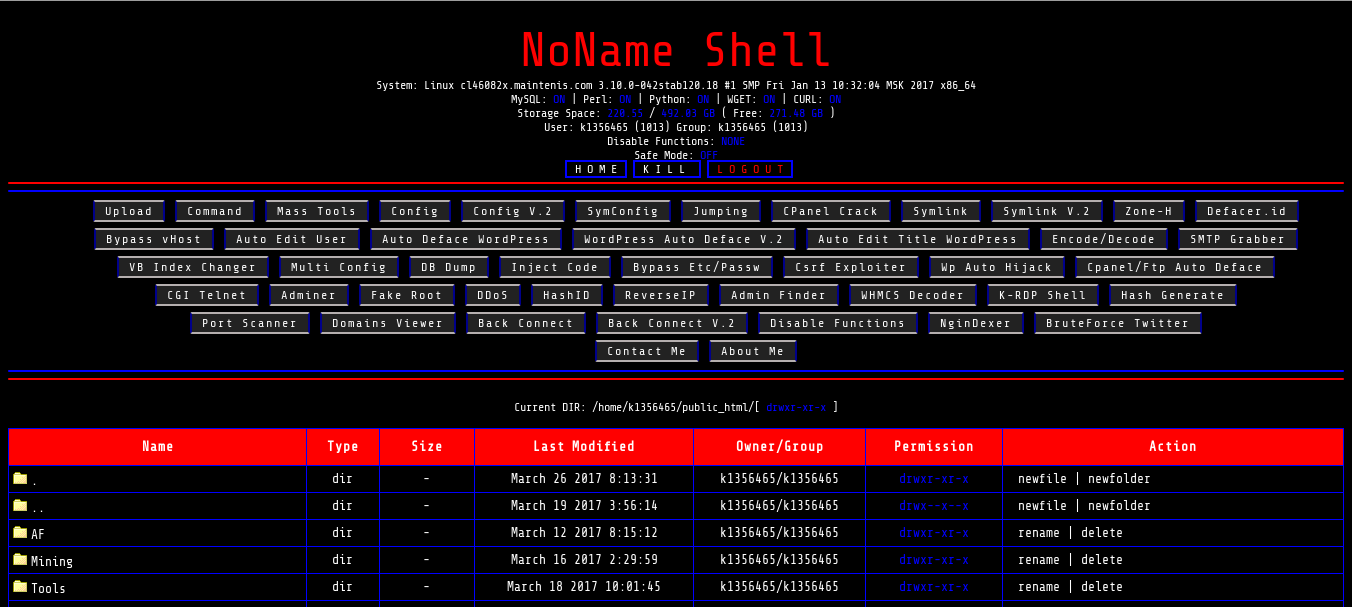
Dan ini merupakan tampilan setelah log-in.

Shell backdoor ini juga memiliki fitur yang sangat menarik mari kita cek.

Fitur :

Config V.2
apabila Config yang pertama error, dapat menggunakan config v.2

SymConfig
mengambil config dari symlink. jadi tidak perlu lagi mencari config di symlink.

Jumping 
Kelebihannya bisa langsung dapat nama domainnya.

Auto Deface Wordpress

Auto Deface Wordpress V.2

Encode / Decode
untuk encode atau decode sebuah script.

vB Index Changer

Multi Config

Database Dump 
untuk mendapatkan database nya.

Fake Root

Juga Masih banyak lagi fitur lainya setelah kalian log-in.

Download Link :

http://pastebin.com/BRCmf02c

Special thanks :

Xai Syndicate - con7ext - IndoXploit - All indonesian defacer